이 글은 법률 자문이 아닙니다. 미국 연방규정(eCFR) 원문, Apple·ANSSI 공식 문서를 직접 읽고 제 앱에 적용한 판단 과정입니다. 상황이 비슷하다면 출발점으로만 쓰시고, 확정은 각 기관에 확인하세요.
상황: "암호화 쓰나요?"에 예라고 답해야 하는 앱
TestFlight에 빌드를 올리면 App Store Connect가 매번 수출 규정(export compliance) 질문을 합니다. Info.plist에 ITSAppUsesNonExemptEncryption을 넣어 두면 건너뛸 수 있는데, 다른 프로젝트에서 쓰던 값을 그대로 복사하면 대개 false입니다.
문제는 이번 앱이 암호화가 핵심 기능이라는 점이었습니다. 북마크를 기기 안에 암호화해 보관하는 앱이라, 암호화를 빼면 앱이 성립하지 않습니다. 실제로 쓰는 암호화를 먼저 코드에서 전부 뽑았습니다.
| 용도 | 알고리즘 | iOS | Android | 크롬 확장 |
|---|---|---|---|---|
| 보관함 DB | SQLCipher (AES-256), 32바이트 무작위 키 | CommonCrypto (OS) | OpenSSL 3.3 (앱에 포함) | — |
| 공유 시트에서 넘어온 항목 봉인 | P-256 ECDH → SHA-256 → AES-256-GCM | CryptoKit (OS) | JCA (OS) | — |
| 보관 데이터 암호화 | AES-256-GCM + PBKDF2-SHA-256 (10만 회) | — | — | WebCrypto |
| 네트워크 | HTTPS | OS | OS | 브라우저 |
SQLCipher가 어느 암호 라이브러리를 쓰는지는 짐작하지 않고 빌드 설정에서 확인했습니다. expo-sqlite가 플랫폼마다 다른 백엔드로 컴파일되고 있었습니다.
$ grep -n "SQLCIPHER_CRYPTO" node_modules/expo-sqlite/ios/ExpoSQLite.podspec node_modules/expo-sqlite/android/build.gradle
ios/ExpoSQLite.podspec:48:      ... -DSQLITE_HAS_CODEC=1 -DSQLCIPHER_CRYPTO_CC ...      # ← iOS: Apple CommonCrypto
android/build.gradle:34:        ... -DSQLITE_HAS_CODEC=1 ... -DSQLCIPHER_CRYPTO_OPENSSL  # ← Android: 앱에 포함된 OpenSSL
이 차이는 뒤에서 중요해집니다.
1단계: "OS 암호화만 쓰면 면제"는 반쪽짜리 답
검색하면 가장 먼저 나오는 답이 "HTTPS나 OS 기본 암호화만 쓰면 false"입니다. Apple 문서도 대체로 그렇게 안내합니다. OS에 들어 있는 암호화(예: 시스템 네트워킹 API로 하는 HTTPS)는 보통 문서 제출 대상이 아니고, 독자 암호화는 대상이라는 설명입니다. (Apple: Complying with Encryption Export Regulations)
그런데 이 기준을 그대로 적용하면 두 군데서 막힙니다.
- Android 빌드는 OS가 아니라 앱에 포함된 OpenSSL을 씁니다. "OS 암호화만"이라는 전제가 처음부터 성립하지 않습니다.
- 같은 Apple 문서가 따로 경고하는 대목이 있습니다. 면제 형태의 암호화만 쓰는 앱도 미국 정부에 연말 자체 분류 보고서를 내야 할 수 있다고 적혀 있습니다. "면제 = 할 일 없음"이 아니라는 뜻입니다.
그래서 "OS 암호화냐"가 아니라 미국 수출 규정(EAR)에서 이 앱이 어떤 품목으로 분류되느냐부터 다시 봤습니다.
2단계: 미국 EAR — 5D002에서 5D992.c로
App Store에 올리면 미국 서버로 업로드되므로, 개발자가 한국에 있어도 미국 수출 규정이 적용됩니다. 판단은 15 CFR(EAR) 원문 기준으로 했습니다. (eCFR §740.17, Part 774 Supplement 1 — CCL)
- 통제 대상인가: 예. Category 5 Part 2의 5A002.a는 데이터 기밀성용 암호를 쓰는 품목 중 "정보 보호"가 주 기능인 것을 대상으로 합니다. 암호화 보관함은 정확히 여기에 해당합니다. 같은 항목의 제외 목록(스마트카드, 금융 전용 장비, 휴대폰 단말 등)에도 해당하지 않습니다. 소프트웨어이므로 5D002입니다.
- mass market인가: 예. 같은 Category의 Note 3(Cryptography Note)이 요구하는 조건은 네 가지입니다. ① 앱스토어 같은 전자 거래로 누구나 제약 없이 구할 수 있고, ② 사용자가 암호 기능을 바꿀 수 없고, ③ 공급자 지원 없이 직접 설치하며, ④ 요청하면 세부 정보를 제공할 수 있어야 합니다. 이 앱은 네 가지 모두 충족합니다.
- 결과: 5D992.c. §740.17(b)(1)에 따라 자체 분류하면 5D992의 c항(§740.17(b)에 따른 mass market 암호화 소프트웨어)이 되고, 국가안보(NS)·암호화(EI) 통제에서 빠집니다. 금수국과 제재 대상자를 빼면 라이선스가 필요 없습니다.
남은 질문은 Apple 문서가 말한 연말 자체 분류 보고서였습니다. §740.17(e)(3)을 읽어 보니, 보고 의무가 붙는 대상은 mass market 부품(components)과 'executable software'(하드웨어 부품에서 나온 실행 소프트웨어)였습니다. 최종 사용자가 설치하는 완제품 앱은 이 목록에 없습니다. §740.17 서문도 (b)(1)로 수출하는 품목은 (e) 보고에서 빠진다고 적고 있고, 대부분의 mass market 품목에 대한 연간 보고 의무는 2021년 3월 개정(86 FR 16482)으로 없어졌습니다. 오래된 자료에서 "앱도 연간 보고서를 낸다"는 안내가 보이는 이유입니다. 대신 기록 보관 의무(Part 762)는 남습니다. 그래서 위의 암호화 표와 분류 근거를 레포의 docs/에 문서로 남겼습니다.
3단계: 프랑스 — 기술이 아니라 "앱 종류"로 묶입니다
여기서 끝인 줄 알았는데, App Store Connect 도움말에 별도 문단이 있었습니다. 프랑스로 배포되는 암호화 앱은 프랑스 정부가 수입·수출을 따로 통제하며, 주된 대상으로 보안 저장소(Secure Storage), 보안 통신, 백신 앱을 꼽고 있었습니다. (App Store Connect Help: Overview of export compliance)
이 앱은 첫 번째 범주에 그대로 들어갑니다. 1단계의 "OS 암호화만 쓰면 면제" 논리는 여기서 아예 통하지 않습니다. 프랑스 기준은 어떤 라이브러리가 암호 연산을 하느냐가 아니라 무엇을 하는 제품이냐이기 때문입니다.
ANSSI(프랑스 국가정보시스템보안청) 안내 표를 보면, 암호화 수단을 프랑스로 수입하거나 프랑스에서 공급하면 예외가 아닌 한 ANSSI에 신고해야 합니다. 신고 의무자는 공급자나 최초 수입자입니다. (ANSSI: 암호 규제 절차)
포럼 사례도 같은 흐름이었습니다. 질문지에서 표준 알고리즘 사용에 "예"를 고르고 프랑스를 배포 국가에 넣으면, App Store Connect가 프랑스 암호화 신고 승인서를 요구했다는 글이 있습니다. (Apple Developer Forums 스레드)
이미 배포 중인 크롬 확장도 같은 문제였습니다
같은 기능을 하는 크롬 확장은 몇 달째 웹스토어에 공개돼 있었습니다. 웹스토어에는 이런 질문지가 없어서 그동안 그냥 지나갔을 뿐, ANSSI 기준은 배포 경로를 가리지 않습니다. 개발자 대시보드의 배포 지역에서 프랑스를 뺐습니다.
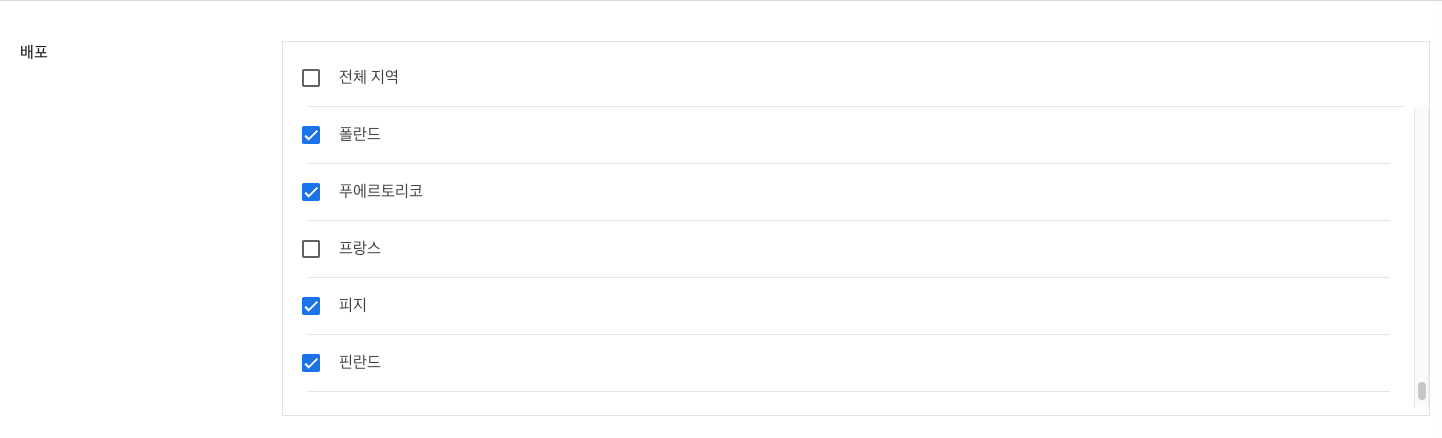
지역에서 빼면 프랑스에서 새로 설치하거나 검색하는 것만 막힙니다. 이미 설치한 사용자의 확장은 그대로 동작합니다.
결정: 프랑스만 빼고 출시하고, ANSSI에 직접 묻기
| 항목 | 결정 |
|---|---|
| 미국 EAR | 5D992.c 자체 분류, 라이선스·연간 보고 불필요, 근거 문서 보관 |
| App Store | 배포 국가에서 프랑스 제외 → 질문지가 "문서 불필요"로 판정하면 그때 ITSAppUsesNonExemptEncryption = false |
| TestFlight 내부 테스트 | 당분간 빌드마다 질문지로 답함 |
| Google Play, Chrome Web Store | 질문지는 없지만 같은 분류 적용, 프랑스 제외 |
| 프랑스 | ANSSI에 문의 → 회신은 신고 양식 안내, 신고 증명서 전까지 제외 유지 |
Expo 프로젝트라면 키는 app.json에 넣습니다. prebuild가 Info.plist에 반영합니다.
{
  "expo": {
    "ios": {
      "infoPlist": {
        "ITSAppUsesNonExemptEncryption": false
      }
    }
  }
}
여기서 false는 "암호화를 안 쓴다"는 뜻이 아닙니다. 수출 문서를 업로드할 필요가 없는 경우라는 뜻입니다. 그 판정은 App Store Connect 질문지가 하므로, 처음 몇 빌드는 질문지로 답하고, 결과가 "문서 불필요"로 나오는 것을 확인한 뒤에 키를 넣기로 했습니다. 프랑스를 배포 국가에 넣는 순간 이 전제가 깨지므로, 그때는 true와 Apple이 발급하는 compliance 코드로 바꿔야 합니다.
ANSSI에 신고하게 되면
ANSSI 신고는 2026년 3월 31일부터 정부 온라인 플랫폼 demarche.numerique.gouv.fr의 "Déclaration relative à un moyen de cryptologie" 양식으로 낼 수 있습니다. (신고 양식 페이지)
- 첨부 서류(양식 안내 기준): 회사 소개 문서, 3개월 이내 Kbis 또는 외국법 회사의 동등 서류, 제품 상업 브로슈어, 제품 기술 브로슈어, 사용자 매뉴얼(있으면), 관리자 가이드(있으면)
- 계정: 사이트 계정이 필요합니다. 첫 화면의 FranceConnect 로그인은 프랑스 거주자용입니다.
- 결과물: 접수 확인 메일과, 승인되면 신고 증명서(attestation). 이 증명서를 App Store Connect에 수출 문서로 올립니다.
- 기간: 서류가 완전하면 신고는 1개월 안에 결정된다는 법률 해설이 있습니다. (Deleporte Wentz Avocat)
- 비용: 공식 안내와 양식 안내서 어디에서도 수수료 언급을 찾지 못했습니다.
문의는 [email protected]로 보냅니다. 메일에는 제품별 암호화 내역(위 표)과 함께, 앞으로 추가할 종단간 암호화 동기화 계획도 적고 "지금 신고에 포함해야 하는지, 출시할 때 다시 신고해야 하는지"를 같이 물었습니다. 기능이 바뀌면 신고 범위도 바뀔 수 있기 때문입니다.
ANSSI 회신: 질문에 대한 답 대신 신고 양식 링크
메일을 보내고 이틀 뒤(영업일 기준 하루) ANSSI 규제통제과에서 답이 왔습니다. 네 가지 질문에 하나씩 답하지 않고, 위 신고 양식 링크와 "영어 번역은 브라우저 자동 번역을 쓰면 된다"는 안내만 있었습니다.
면제라면 그렇다고 답했을 것이므로, 이 회신은 신고 대상이라는 뜻으로 읽었습니다. 그래서 신고 증명서를 받기 전까지 세 스토어 모두 프랑스 제외를 유지합니다. grand public 분류와 동기화 기능 포함 여부는 양식을 쓰면서 확인할 수 있습니다.
정리
ITSAppUsesNonExemptEncryption의 답은 "OS 암호화냐"보다 배포 국가에 더 크게 좌우됩니다.- 미국 쪽은 일반 소비자 앱이면 대부분 5D992.c(mass market)로 끝나고, 완제품 앱은 연간 보고 대상도 아닙니다.
- 앱의 주 기능이 보안 저장소·보안 통신이면 프랑스를 따로 확인해야 합니다. 이미 배포 중인 웹스토어 확장도 예외가 아닙니다.
이 앱의 암호화 구현 자체는 이전 글에 정리해 두었습니다. PIN을 PBKDF2로 바꾼 과정은 Web Crypto API로 안전한 해싱 구현하기에, AES-GCM 보관함 구조는 크롬 확장에 위장 공간 만들기에 있습니다.